



351 Millionen Dollar verschwunden: Kryptobörse stoppt Auszahlungen
Nach unautorisierten Transfers in dreistelliger Millionenhöhe untersucht Bitget seine Sicherheitssysteme. Der Schutzfonds soll den Schaden vollständig abdecken, die offline verwahrten Bestände blieben nach Angaben der Kryptobörse unangetastet.
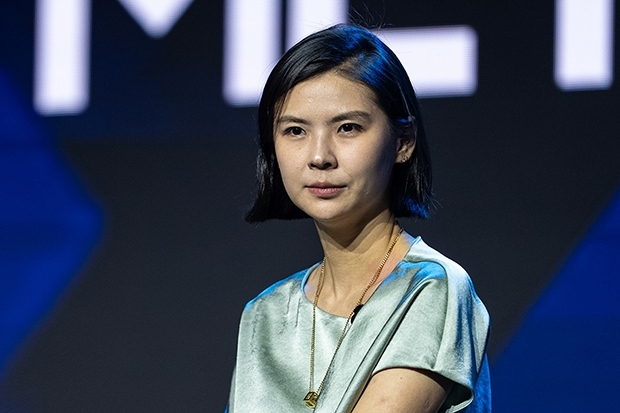
Die Kryptobörse Bitget hat nach eigenen Angaben unautorisierte Transfers im geschätzten Umfang von 351,6 Millionen US-Dollar festgestellt und daraufhin Auszahlungen vorübergehend ausgesetzt. Einzahlungen und Handel seien weiterhin uneingeschränkt möglich.
"Die Kundengelder sind sicher", erklärte Vorstandschefin Gracy Chen auf der Plattform X. Der vollständige Verlust sei durch den Nutzerschutzfonds von Bitget gedeckt, der derzeit über ein Volumen von mehr als 464 Millionen Dollar verfüge.
Angreifer dringen in Backend-System ein
Nach vorläufigen Erkenntnissen sei ein zentrales Backend-System kompromittiert worden. Die Angreifer hätten es genutzt, um Transaktionsdaten zu manipulieren, teilte Chen mit. Betroffen seien Teile der online angebundenen Hot- und Warm-Wallets gewesen. Die offline verwahrten Cold Wallets seien dagegen sicher geblieben.
Zu den entwendeten Kryptowährungen gehören laut Bitget Ether, XRP, BNB, Avalanche sowie die Stablecoins USDT und USDC. Nach Angaben der Blockchain-Analyseplattform Lookonchain tauschten die Angreifer gestohlene Vermögenswerte im Umfang von rund 183 Millionen Dollar in Ether. Einige betroffene Blockchain-Projekte versuchten, die Wallet-Adressen der Angreifer einzufrieren.
Chen äußerte den Verdacht, dass Nordkorea hinter der Attacke stehen könnte. Belege dafür legte das Unternehmen zunächst nicht vor. Ein vollständiger Bericht zur Ursache des Angriffs und zu den geplanten Gegenmaßnahmen soll innerhalb von 24 Stunden veröffentlicht werden.
Zweifel an der Sicherheit zentraler Börsen
Bitget wurde 2018 gegründet und zählt zu den größeren zentralisierten Kryptobörsen. Das auf den Seychellen registrierte Unternehmen gibt die Zahl seiner Nutzer mit 120 Millionen an.
Esme Pau von der Blockchain-Sicherheitsfirma Certik bezeichnete den Vorfall als einen der schwerwiegendsten Angriffe auf eine zentralisierte Kryptobörse im Jahr 2026. Das Ausmaß entspreche etwa drei Vierteln des Bitget-Schutzfonds und gehe damit über eine gewöhnliche Sicherheitslücke hinaus.
Auch Aneirin Flynn, Chef des Cybersicherheitsunternehmens Failsafe, sieht weitreichende Folgen. Der Vorfall zerstöre die Annahme, große Börsen hätten die Sicherheitsprobleme ihrer Hot Wallets gelöst. Trotz der Deckung durch den Schutzfonds könne ein Angriff dieser Größenordnung das Vertrauen institutioneller Investoren in die Krypto-Infrastruktur beschädigen. (mb/Bloomberg)


